
প্রধান কার্যালয়: ৫৮/১- পুরানা পল্টন (২য় তলা), ঢাকা-১০০০।
গণপ্রজাতন্ত্রী বাংলাদেশ সরকার কর্তৃক অনুমোদিত। রেজি:- নং-সি-১৯৬৯৯৯/২০২৪
ফোন: ০২২২-৪৪৫৮৫৪৭
ই-মেইল- [email protected]
তুরস্কের অভিযানে ইসরায়েল সংশ্লিষ্টদের বৈশ্বিক প্রতারণা সাম্রাজ্য ভেঙে দিল
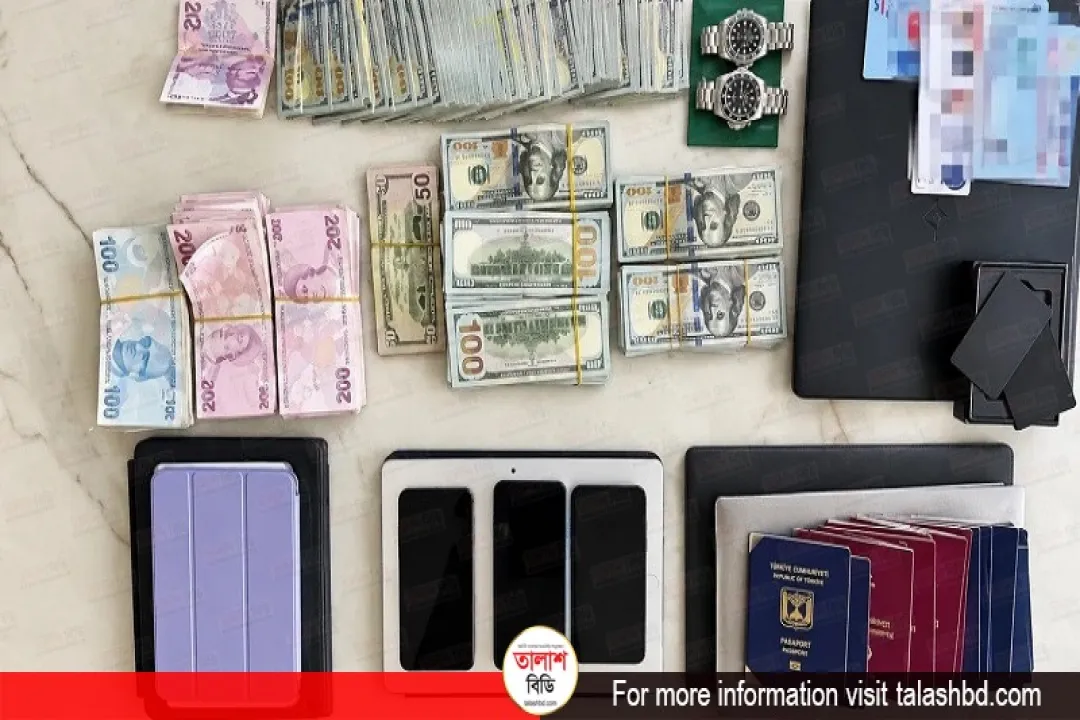
তুর্কি কর্তৃপক্ষ ও ইন্টারপোলের যৌথ অভিযান পরিচালনার মাধ্যমে তুরস্কের বিভিন্ন স্থানে ৪০টিরও বেশি প্রতারণামূলক আউটলেটের আস্তানা ধ্বংস করা হয়েছে। এই অভিযানে ভোরের সময় ২০১ জন উচ্চপর্যায়ের সন্দেহভাজনকে আটক করা হয় এবং অফিসগুলো থেকে বিপুল পরিমাণ ডিজিটাল তথ্য-প্রমাণ জব্দ করা হয়। গ্রেফতারকৃতদের মধ্যে ১৫ জন ইসরায়েলি নাগরিক রয়েছেন, যাঁরা এই নেটওয়ার্কের মূল পরিচালনা বা শীর্ষ ব্যবস্থাপনার দায়িত্বে ছিলেন।
ইস্তাম্বুল ও মুগলা অঞ্চলের ২৮৬টি ঠিকানায় একযোগে পরিচালিত এই অভিযানে আইনশৃঙ্খলা বাহিনী ২৮টি ভুয়া কোম্পানি, ৪২টি কল সেন্টার এবং ২৪৮ জন সন্দেহভাজনকে লক্ষ্য করে পদক্ষেপ নেয়। শুক্রবার তুর্কি বিচারমন্ত্রী আকিন গুরলেক ইসরায়েল-সংযুক্ত এই আন্তর্জাতিক প্রতারক চক্রের বিরুদ্ধে পরিচালিত বড় আকারের অভিযানের তথ্য আনুষ্ঠানিকভাবে নিশ্চিত করেন।
বিচারমন্ত্রী গুরলেক জানান, কল সেন্টারের আড়ালে পরিচালিত এই চক্রটি মূলত বিদেশি নাগরিকদের নিশানা বানাত। তারা সামাজিক যোগাযোগমাধ্যমে ফরেক্স ও ক্রিপ্টোকারেন্সিতে বিনিয়োগ করে বিপুল লাভের লোভনীয় বিজ্ঞাপন দিয়ে সাধারণ মানুষকে ফাঁদে ফেলত।
তুরস্কের কর্মকর্তাদের দেওয়া তথ্যানুযায়ী, এই স্ক্যাম নেটওয়ার্কটি এক দশকেরও বেশি সময় ধরে তাদের সুবিশাল বৈশ্বিক প্রতারণা সাম্রাজ্য চালিয়ে আসছিল।
প্রতারণা সাম্রাজ্যের গোড়াপত্তন
এই চক্রের শিকড় মূলত ২০১০-এর দশকের শুরুর দিকে, যা 'দ্য টাইমস অব ইসরায়েল'-এর অনুসন্ধানী সাংবাদিক সিমোনা ওয়েনগ্লাস তাঁর ২০১৬ সালের আলোচিত প্রতিবেদনে "দ্য উলভস অব তেল আবিব" বলে আখ্যা দিয়েছিলেন। তাঁর প্রতিবেদনে হাই-টেক ইসরায়েলি বাণিজ্যিক কেন্দ্রগুলো থেকে পরিচালিত বিলিয়ন ডলারের দ্বিপাক্ষিক অপশন বা 'বাইনারি অপশনস' প্রতারণা শিল্পকে প্রকাশ করা হয়েছিল।
আন্তর্জাতিক তীব্র চাপের মুখে ২০১৭ সালের অক্টোবরে ইসরায়েলি পার্লামেন্ট (নেসেট) আইন করে তাদের অভ্যন্তরীণ বাইনারি অপশন ব্যবসা নিষিদ্ধ ঘোষণা করে। তবে বিশেষজ্ঞরা উল্লেখ করেছেন যে, এই নিষেধাজ্ঞার ফলে তাদের অপরাধমূলক কর্মকাণ্ড বন্ধ হয়নি; বরং চক্রটি ইসরায়েলে সদর দফতর ঠিক রেখেই তাদের প্রতারণা ব্যবসার কার্যক্রম আন্তর্জাতিকভাবে অন্যান্য দেশে ছড়িয়ে দেয়।
এর আগে 'অর্গানাইজড ক্রাইম অ্যান্ড করাপশন রিপোর্টিং প্রজেক্ট' (ওসিসিআরপি) এই নেটওয়ার্কের দুটি দলের মূল রহস্য উদঘাটন করে দেখিয়েছিল যে, তারা প্রায় ৩২,০০০ মানুষের কাছ থেকে অন্তত ২৭ কোটি ৫০ লাখ ডলার (২৭৫ মিলিয়ন ডলার) হাতিয়ে নিয়েছে। ইউরোপ, এশিয়া ও আফ্রিকার নিরীহ বিনিয়োগকারীদের টার্গেট করে তাদের সারা জীবনের সঞ্চয় লুট করাই ছিল এদের প্রধান কাজ।
তুর্কি গোয়েন্দাদের কাছে আসা তথ্য অনুযায়ী, ইসরায়েলে থাকা নেটওয়ার্কের মূল সদর দফতর থেকে স্পষ্ট নির্দেশনা ছিল যেন কোনো অবস্থাতেই ইসরায়েলি এবং আমেরিকান নাগরিকদের টার্গেট করা না হয়। এই দুই দেশের নাগরিক ছাড়া বিশ্বের যেকোনো দেশের বিনিয়োগকারীই তাদের শিকার হতে পারত।
কর্মী নিয়োগ ও প্রশিক্ষণ পদ্ধতি
তুর্কি কর্মকর্তারা সাংবাদিকদের জানান, ইসরায়েলি নেটওয়ার্কের সাথে যোগাযোগ রাখা স্থানীয় আঞ্চলিক পরিচালকদের মাধ্যমে বিভিন্ন দেশে ভুয়া অফিস গড়ে তোলা হতো। আসল মালিকানা গোপন রাখতে বাণিজ্যিক ভবনে বিদেশি নামে ভুয়া কল সেন্টার কোম্পানি খোলা হতো। জাপানি, হিন্দি, ফরাসি ও স্প্যানিশসহ বিভিন্ন ভাষায় দক্ষ কর্মীদের জন্য চাকরির বিজ্ঞাপন প্রকাশ করা হতো।
কর্মী নিয়োগের ক্ষেত্রে দুটি প্রধান ধাপ ছিল: প্রাথমিক বিনিয়োগ আনার জন্য 'কনভার্সন এজেন্ট' এবং ভিকটিমের ক্ষতির পরিমাণ সর্বোচ্চ পর্যায়ে নিয়ে যাওয়ার জন্য 'রিটেনশন এজেন্ট'। নিয়োগপ্রাপ্তদের এক সপ্তাহের একটি বিশেষ প্রশিক্ষণ দেওয়া হতো, যেখানে তাদের বিভিন্ন কোড নাম এবং অক্সফোর্ড গ্র্যাজুয়েট হওয়ার মতো ভুয়া জীবনের গল্প বা ব্যাকস্টোরি মুখস্থ করানো হতো, যাতে টার্গেট করা ব্যক্তি সহজেই বিশ্বাস করে।
কাজ শুরু করার আগে কোনো ধরনের আইনশৃঙ্খলা বাহিনীর সাথে সম্পৃক্ততা আছে কি না তা যাচাই করতে কর্মীদের মিথ্যা শনাক্তকরণ বা 'পলিগ্রাফ' পরীক্ষা নেওয়া হতো এবং নিয়মিত ব্যবধানে তা পুনরাবৃত্তি করা হতো।
কার্যক্রম পরিচালনার গোপনীয়তা ও মেকানিজম
অফিস পরিচালনায় চরম মাত্রার গোপনীয়তার নিয়ম বজায় রাখা হতো। অফিসের ভেতরে ব্যক্তিগত মোবাইল ফোন ব্যবহার সম্পূর্ণ নিষিদ্ধ ছিল এবং ভেতরের কথাবার্তা বা কণ্ঠস্বর আড়াল করতে অবিরত উচ্চ শব্দে মিউজিক বাজানো হতো। কল সেন্টারের প্রাঙ্গণে কোনো অবস্থাতেই হিব্রু ভাষায় কথা বলা কর্মীদের জন্য কঠোরভাবে নিষিদ্ধ ছিল।
পরিচ্ছন্নতা কর্মীসহ বাইরের যেকোনো দর্শনার্থীর অফিসে প্রবেশ সম্পূর্ণরূপে বারন ছিল। ফোন কলের ক্ষেত্রে 'স্পুফিং' প্রযুক্তি ব্যবহার করা হতো, যাতে ভিকটিমের ফোনে তাদের নিজ দেশেরই কান্ট্রি কোড ও স্থানীয় নম্বর ভেসে ওঠে।
তারা সাউথ আফ্রিকার মতো দেশগুলো থেকে অর্থের বিনিময়ে কেনা লাইসেন্স দেখিয়ে ভিকটিমদের ভুয়া ডিজিটাল প্ল্যাটফর্মে অ্যাকাউন্ট খুলতে বাধ্য করত। কোনো একটি নির্দিষ্ট প্ল্যাটফর্মের বিরুদ্ধে প্রতারণার অভিযোগ জমতে থাকলে চক্রটি সেটি বন্ধ করে ভিকটিমদের রাতারাতি নতুন নিবন্ধিত অন্য ভুয়া প্ল্যাটফর্মে স্থানান্তর করত।
বিনিয়োগকারীদের আস্থা অর্জন করতে তারা কম্পিউটার স্ক্রিনে কাল্পনিক মুনাফা দেখাত এবং শুরুতে ছোট অঙ্কের টাকা তোলার সুযোগ দিত। কিন্তু আমানতের পরিমাণ বড় হলেই টাকা তোলার পথ বন্ধ করে দেওয়া হতো, ব্যালেন্স ম্যানিপুলেট করে মাইনাসে নামিয়ে আনা হতো এবং আরও টাকা না দিলে আইনি ব্যবস্থার ভয় দেখানো হতো। বাস্তবে সেখানে কোনো লেনদেনই হতো না; স্ক্রিনে প্রদর্শিত লাভ-ক্ষতি বা ব্যালেন্সের পুরোটাই ছিল সফটওয়্যারের মাধ্যমে তৈরি করা সম্পূর্ণ ভুয়া একটি নাটক।
ইসরায়েলের সম্পৃক্ততা কীভাবে?
তুর্কি কর্মকর্তাদের মতে, ২০০০-এর দশকের শুরুর দিকে ইসরায়েল এবং গ্রিক-শাসিত সাইপ্রাসে এই চক্রটির প্রথম গোড়াপত্তন হয়। ২০১৭ সালে ইসরায়েলের পার্লামেন্টে বাইনারি অপশন সংক্রান্ত কঠোর আইন হওয়ার পর চক্রটি তাদের মূল কাজ সাইপ্রাস, জর্জিয়া, ইউক্রেন, বেলারুশ, বুলগেরিয়া, আজারবাইজান, গ্রিস এবং পরবর্তীতে তুরস্কে স্থানান্তর করে।
প্রতারণার মাধ্যমে সংগৃহীত বিলিয়ন বিলিয়ন ডলার ক্রিপ্টোকারেন্সি এক্সচেঞ্জ এবং কোল্ড ওয়ালেটের মাধ্যমে ঘুরে ফিরে আবার ইসরায়েলেই পৌঁছাত। তুর্কি কর্মকর্তারা আরও জানান, ইসরায়েলি গোয়েন্দা সংস্থা এবং তাদের সাথে যুক্ত কিছু মাফিয়া গ্রুপ এই বৈশ্বিক নেটওয়ার্কের পরিকাঠামোকে নিজেদের লজিস্টিক ও অপারেশনাল প্রয়োজনে ব্যবহার করে আসছিল।
নিউজের সত্যতা যাচাইয়ের জন্য স্ক্যান করুন
কপিরাইট © ২০২৪-২৫ তালাশ বিডি.কম সর্বস্বত্ব সংরক্ষিত। || Design & Developed By "Talash BD Media Limited"

